Programu na Usalama
Anwani ya pochi inayofanana na yako: jinsi ya kujikinga na address poisoning kabla ya kutuma USDT
Mshambulizi hutengeneza anwani inayoanza na kuishia kama ile unayoitumia, kisha huiweka kwenye historia yako. Jinsi ya kulinganisha anwani, kutambua muamala wa sumu, na hatua za kuchukua.
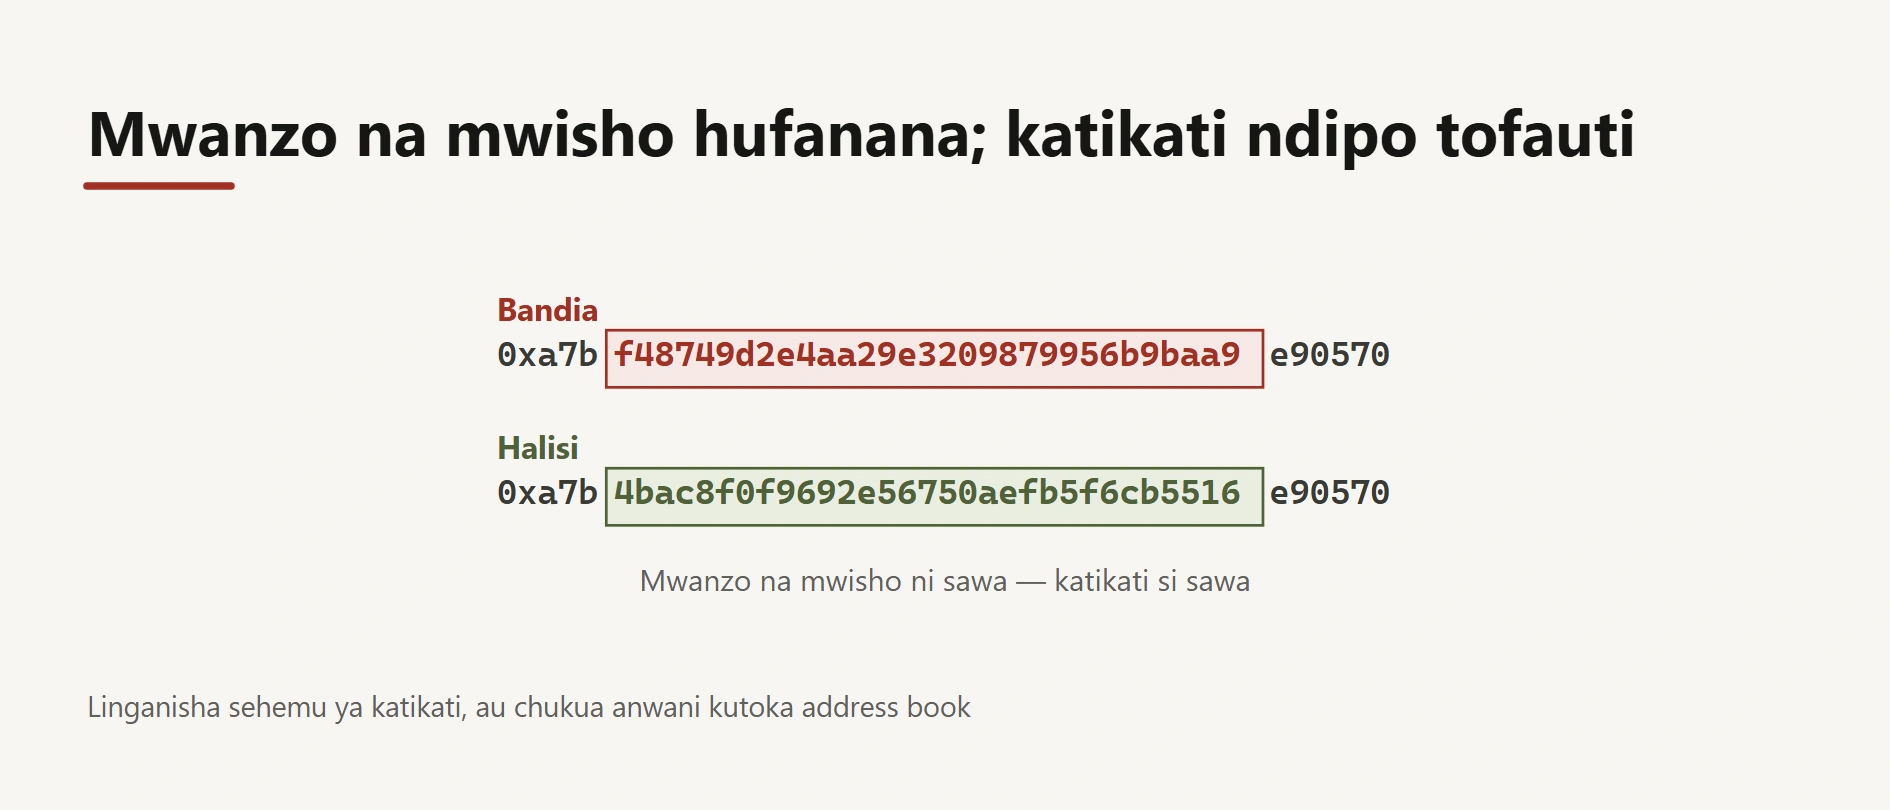
Unatuma USDT mara kwa mara kwa mtu yule yule — mfanyabiashara, ndugu, au pochi yako nyingine. Siku moja unafungua historia ya miamala, unaona anwani inayoanza na kuishia kama ile unayoijua, unainakili na kutuma. Pesa inafika, lakini si kwa mtu uliyemkusudia. Mbinu hii inaitwa address poisoning ("kutia sumu" kwenye historia ya anwani), na inafanya kazi kwa sababu watu wengi hukagua herufi chache za mwanzo na za mwisho tu.
Makala hii inaeleza jinsi mbinu hiyo inavyofanya kazi, jinsi ya kulinganisha anwani kwa njia inayomzuia mshambulizi, na nini cha kufanya ukigundua muamala wa ajabu kwenye historia yako.
Mbinu inavyofanya kazi hatua kwa hatua
Kwa mujibu wa maelezo ya Etherscan Information Center na uchambuzi wa Chainalysis, shambulio la kawaida lina hatua nne:
- Mshambulizi anaangalia blockchain. Miamala ya blockchain ni ya wazi. Anaona kwamba pochi yako hutuma USDT mara kwa mara kwenda anwani fulani.
- Anatengeneza anwani bandia inayofanana. Kwa programu ya "vanity address", anazalisha anwani nyingi hadi apate moja ambayo herufi zake za mwanzo na za mwisho zinalingana na anwani unayoitumia. Katikati ni tofauti kabisa.
- Anaweka anwani hiyo kwenye historia yako. Anatuma kiasi kidogo sana, muamala wa thamani sifuri, au token bandia yenye jina "USDT". Lengo si kukuibia kupitia muamala huo — ni kuifanya anwani yake ionekane kwenye orodha ya miamala yako ya karibuni.
- Anasubiri ukose umakini. Ukinakili anwani kutoka historia badala ya chanzo sahihi, unatuma kwake. Muamala uliothibitishwa kwenye blockchain hauwezi kurudishwa na mtu yeyote.
Etherscan inaeleza kwamba miamala hii bandia inaweza kuonekana dakika moja tu baada ya muamala wako halisi. Hilo ni muhimu: hata kama ulituma USDT jana na unataka kutuma tena leo, anwani iliyo juu kabisa ya historia inaweza kuwa ya mshambulizi.
Mfano halisi: anwani mbili zinazoonekana sawa
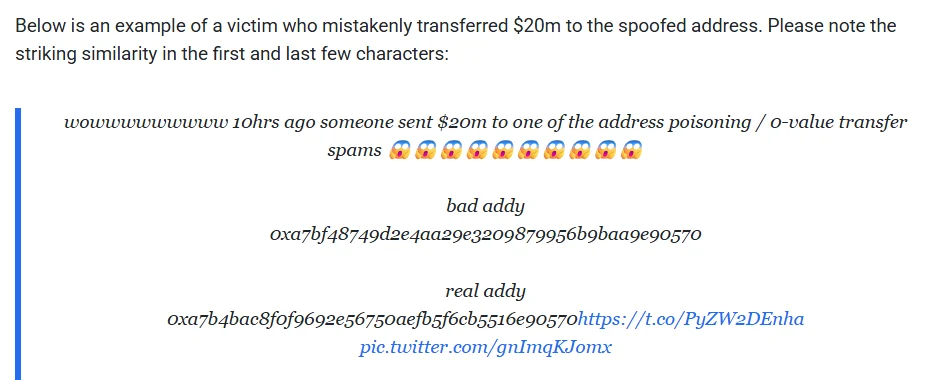
Picha: info.etherscan.com/what-is-address-poisoning, ilipigwa 5 Oktoba 2026. Ukurasa unanukuu tukio la Agosti 2023 ambapo mtu alituma takriban dola milioni 20 kwa anwani bandia.
Hizi ni anwani mbili kutoka kwenye mfano huo. Zilinganishe mwenyewe:
| Anwani | |
|---|---|
| Bandia | 0xa7bf48749d2e4aa29e3209879956b9baa9e90570 |
| Halisi | 0xa7b4bac8f0f9692e56750aefb5f6cb5516e90570 |
- Mwanzo: zote mbili zinaanza na
0xa7b. - Mwisho: zote mbili zinaishia na
e90570. - Katikati:
f48749d2…dhidi ya4bac8f0f…— tofauti kabisa.
Programu nyingi za pochi na tovuti za blockchain hufupisha anwani kama 0xa7b…e90570. Katika muundo huo, anwani hizi mbili zinaonekana sawa kabisa. Ndiyo maana kukagua "herufi nne za mwanzo na nne za mwisho" hakutoshi.
Jinsi ya kukagua anwani kabla ya kutuma USDT
Hatua hizi zinatumika iwe unatuma kupitia mtandao wa TRON (TRC-20), Ethereum (ERC-20) au mwingine. Kanuni ni moja: anwani lazima itoke kwenye chanzo unachokiamini, si kwenye historia ya miamala.
- Pata anwani kutoka kwa mpokeaji moja kwa moja. Mwombe akuletee anwani kutoka ukurasa wake wa "Receive" au "Deposit" kwa ujumbe au QR code. Ukiweza, thibitisha kwa njia ya pili — kwa mfano, mpigie simu na msome sehemu ya katikati ya anwani.
- Hifadhi anwani unazozitumia mara kwa mara kwenye orodha ya anwani (address book au whitelist). Etherscan inapendekeza kutumia kipengele cha contact list au whitelist cha pochi yako. Ukishaihifadhi anwani sahihi mara moja, chagua jina lake (kwa mfano "Mama — TRON") badala ya kunakili kutoka historia kila wakati.
- Linganisha anwani nzima, au angalau vipande vitatu. Baada ya kubandika anwani kwenye fomu ya kutuma, ilinganishe na chanzo herufi kwa herufi. Kama huwezi kusoma yote, chagua mwanzo, katikati na mwisho. Mshambulizi anaweza kuiga mwanzo na mwisho; ni vigumu sana kuiga katikati pia.
- Thibitisha mtandao. Anwani ya TRON huanza na
T, anwani ya Ethereum huanza na0x. Mtandao ukitofautiana na wa mpokeaji, simama. Maelezo zaidi kuhusu mitandao ya USDT yako kwenye makala ya USDT ni nini na kwa nini bei yake hukaa karibu na dola moja. - Kwa kiasi kikubwa, tuma kiasi kidogo kwanza. Mpokeaji athibitishe kuwa kimefika kwenye pochi yake, kisha tuma kilichobaki kwa anwani ile ile uliyoikagua. Usirudi kunakili kutoka historia baada ya muamala wa majaribio — mshambulizi anaweza kuweka anwani bandia ndani ya dakika hizo.
Programu zinazobadilisha anwani uliyonakili
Kuna pia programu hasidi kwenye simu au kompyuta zinazobadilisha anwani uliyonakili kabla hujaibandika. Ndiyo sababu hatua ya 3 ni muhimu hata kama ulinakili kutoka chanzo sahihi: unacholinganisha ni kile kilichoingia kwenye fomu, si kile ulichokinakili.
Kutambua muamala wa "sumu" kwenye historia yako
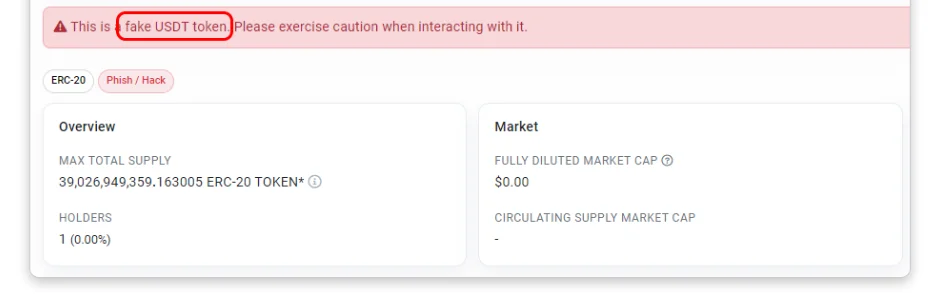
Picha: info.etherscan.com/what-is-address-poisoning, ilipigwa 5 Oktoba 2026. Token yenye jina la USDT ambayo Etherscan imeiwekea alama kuwa bandia.
Dalili za kawaida:
- Muamala wa thamani sifuri (0 USDT) unaoonekana kwenye historia yako ingawa hukuufanya.
- Kiasi kidogo kisichoeleweka kutoka anwani usiyoijua, ambayo herufi zake za mwanzo na mwisho zinafanana na anwani unayoitumia.
- Token yenye jina "USDT" lakini anwani ya contract tofauti na ile rasmi. Picha hapo juu inaonyesha mfano: jina linasema USDT, lakini ina mmiliki (holder) mmoja tu na thamani ya soko ni $0.00.
- Muamala unaoonekana mara tu baada ya muamala wako halisi, mara nyingi ndani ya dakika chache.
Ukiona dalili hizi, usiguse token hiyo (usijaribu kuiuza au "kuidai" kupitia tovuti yoyote) na usinakili anwani hiyo. Muamala wa sumu wenyewe hauchukui pesa zako; hatari ni wewe kutuma pesa kwa anwani ile baadaye. Pochi yako haijadukuliwa kwa sababu tu umepokea muamala wa aina hii — mtu yeyote anaweza kutuma kwa anwani iliyo wazi.
Ukishatuma kwa anwani bandia
Hakuna kitufe cha kurudisha muamala wa blockchain. Unachoweza kufanya:
- Ripoti haraka kama ulituma kutoka akaunti ya soko (exchange). Soko lako linaweza kukuongoza na, kama anwani ya mpokeaji ni ya soko jingine, kuwasiliana nalo. Hakuna uhakika wa kurudishiwa.
- Andika ushahidi: TxID (hash ya muamala), anwani zote mbili, muda na kiasi.
- Ripoti kwa polisi kupitia kituo cha karibu au DCI, ukiambatanisha ushahidi huo.
- Jihadhari na "wataalamu wa kurejesha crypto" wanaokuja baadaye wakiomba ada ya mbele. Hii ni hila ya pili inayowalenga waathiriwa.
Kuhusu tofauti kati ya kutuma kutoka soko na kutoka pochi yako mwenyewe — na nani anashikilia funguo — soma nani anashikilia funguo za crypto yako. Kama unatoa crypto kutoka soko kwenda pochi binafsi, hatua za kukagua anwani na mtandao zinaelezwa pia kwenye mwongozo wa kutoa crypto kwenda pochi kwa usalama.
Orodha fupi kabla ya kubofya "Send"
| Kagua | Endelea | Simama |
|---|---|---|
| Anwani imetoka wapi? | Kwa mpokeaji moja kwa moja au address book | Historia ya miamala |
| Sehemu ya katikati inalingana? | Ndiyo, umeisoma | Umeangalia mwanzo na mwisho tu |
| Mtandao | Unalingana pande zote mbili | Hujui mpokeaji anatumia mtandao gani |
| Kiasi kikubwa? | Umetuma majaribio na yamethibitishwa | Unatuma yote mara moja kwa anwani mpya |
Sekunde thelathini za kulinganisha anwani ni nafuu kuliko muamala usioweza kurudishwa.
Vyanzo: Etherscan Information Center — Address Poisoning Attacks; Chainalysis — Anatomy of an Address Poisoning Scam (23 Oktoba 2024).